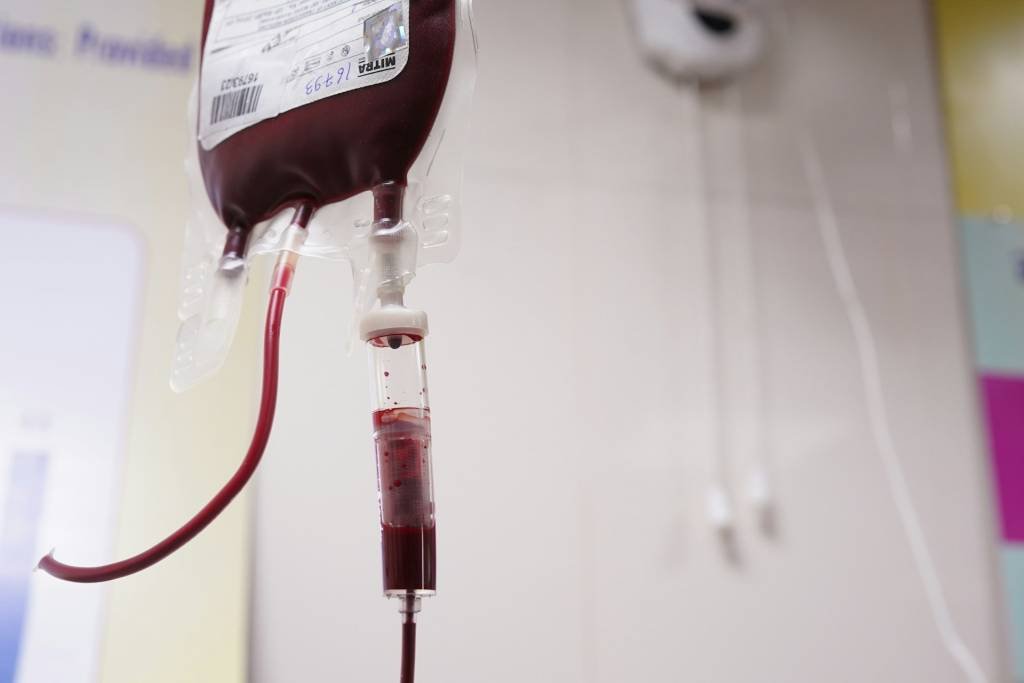
Una nueva amenaza digital pone en jaque la infraestructura sanitaria europea
La seguridad informática en el Viejo Continente atraviesa un momento crítico después de que se registrara un ciberataque directo contra los sistemas de refrigeración destinados al almacenamiento de hemoderivados en territorio francés. Este incidente ocurre apenas unos días después de que diversos piratas informáticos vulneraran la seguridad de numerosos supermercados en Francia y establecimientos comerciales en los Países Bajos, desplazando ahora el foco delictivo hacia equipamientos médicos sensibles. El Servicio Nacional de Sangre del país galo confirmó oficialmente que una brecha de seguridad alteró la configuración de sus equipos de refrigeración.
Impacto limitado en las reservas y respuesta de los proveedores
De acuerdo con la información difundida por el organismo encargado de la recolección, procesamiento y distribución de componentes sanguíneos en la nación, el sabotaje digital tuvo lugar el 2 de noviembre. Los atacantes lograron modificar los parámetros que controlan la temperatura y los ciclos de descongelación en tres complejos dedicados a la conservación de productos biológicos. Dichos centros resguardan los suministros esenciales para los centros hospitalarios, así como muestras que exigen condiciones estrictas de mantenimiento.
La institución francesa aclaró que la acción maliciosa afectó directamente a un proveedor externo de tecnología de frío y no de manera directa a la infraestructura del propio organismo. Afortunadamente, las autoridades sanitarias confirmaron que no se reportaron pérdidas de productos ni riesgos para la salud de los pacientes. Este saldo contrasta notablemente con los incidentes previos en el sector de la distribución alimentaria, los cuales provocaron la pérdida de toneladas de alimentos por la ruptura de la cadena de frío.
Por su parte, la compañía europea Coolworld Rentals admitió públicamente haber sufrido el asalto informático. A través de un comunicado oficial, la empresa explicó que los intrusos aprovecharon una deficiencia en un componente provisto por terceros para irrumpir en sus unidades frigoríficas, aunque recalcó que las operaciones logísticas y las existencias de plasma y sangre se mantuvieron operativas sin mayores contratiempos.
Vulnerabilidades críticas en equipos obsoletos
Hasta el momento, ningún grupo o colectivo se ha adjudicado la autoría de estas incursiones digitales dirigidas contra la infraestructura de frío en territorio europeo. Diversos organismos de inteligencia y ciberseguridad, entre los que figuran la agencia francesa ANSSI, el Centro Nacional para la Seguridad Cibernética de Suecia y la Fiscalía Federal de Bélgica, mantienen abiertas las investigaciones para esclarecer los hechos y dar con los responsables.
Los análisis preliminares indican que los infractores aprovechan fallos de seguridad presentes en módulos y controladores remotes que operan con software obsoleto, pertenecientes frecuentemente a marcas como Danfoss, Copeland o Dixell. Estos dispositivos se encontraban conectados a redes públicas sin contar con los parches de actualización necesarios, presentando además credenciales de acceso débiles que facilitaron la intrusión.
Cabe destacar que ya en 2025 la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos había advertido sobre dos vulnerabilidades críticas en controladores Danfoss que permitían la ejecución remota de comandos y la vulneración de protocolos de autenticación. Aunque el fabricante implementó las correcciones necesarias y exhortó a la actualización del firmware, la falta de mantenimiento en los sistemas de diversas empresas ha permitido que este tipo de incidentes continúe representando una amenaza latente para sectores estratégicos.
About the Author