Una peligrosa amenaza oculta en terminales de bajo coste
La constante subida de precios en el mercado de la telefonía móvil ha impulsado a un sector considerable de consumidores a buscar opciones más económicas, especialmente en plataformas de comercio electrónico internacionales. Sin embargo, esta búsqueda de ahorro puede derivar en una trampa tecnológica peligrosa: la adquisición de terminales que ya vienen de fábrica con un software malicioso casi imposible de erradicar por los métodos convencionales.
Especialistas en ciberseguridad han destapado una campaña maliciosa a gran escala bautizada como Midnight Mimosa, la cual consiste en una infección profundamente integrada en el núcleo de terminales inteligentes de precio reducido. De acuerdo con los informes técnicos difundidos, esta ofensiva digital ha comprometido a miles de dispositivos repartidos en más de 150 países durante los últimos dos años, registrando una incidencia especialmente elevada en territorios como México y España, además de otras naciones de América Latina y Europa.
Funcionamiento y objetivos de la campaña maliciosa
El vector de ataque afecta de manera directa a equipos dotados de unidades de procesamiento fabricadas por MediaTek. Al residir en capas profundas del sistema operativo, el código malicioso adquiere privilegios administrativos inalcanzables para las aplicaciones convencionales. Entre sus capacidades destacan la facultad de instalar y desinstalar herramientas sin consentimiento, la concesión automática de permisos de alta sensibilidad vinculados a la accesibilidad o la lectura de mensajes privados, y la ejecución de órdenes procedentes de servidores externos.
Los análisis periciales señalan que los responsables utilizan esta infraestructura clandestina principalmente para orquestar esquemas de fraude publicitario a gran escala. El sistema se camufla mediante utilidades cotidianas aparentemente inofensivas, tales como organizadores de archivos, herramientas meteorológicas, editores de audio o supuestos protectores de privacidad. Estas utilidades despliegan anuncios reales empleando interfaces legítimas, pero superponen capas invisibles para que el usuario nunca los perciba visualmente mientras se reproducen de forma masiva en segundo plano, generando ingresos ilegítimos para los ciberdelincuentes. Asimismo, se ha detectado que los atacantes aprovechan la infraestructura infectada para transformar los equipos en pasarelas proxy residenciales.
Modelos afectados y la dificultad extrema para desinfectar los equipos
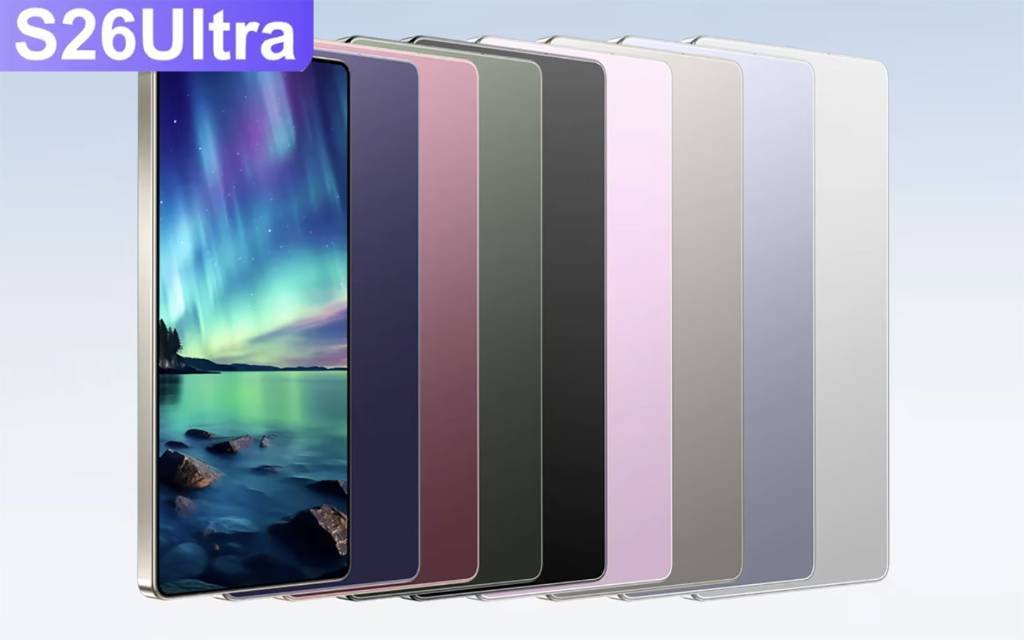
El listado de aparatos comprometidos incluye referencias comerciales destinadas a entornos exigentes, tales como el Doogee S200 X y el Cubot KINGKONG X, ambos equipados con el chip MediaTek Dimensity 7050. No obstante, el riesgo principal recae sobre las imitaciones fraudulentas de marcas líderes como Samsung o Apple, comercializadas habitualmente como supuestas versiones de alta gama en portales como AliExpress, donde los compradores caen en la trampa de adquirir copias defectuosas y vulnerables.
La principal complejidad radica en que el elemento malicioso se hace pasar por componentes firmados legítimamente dentro de las particiones del sistema. Dado que el ecosistema Android no contempla de forma nativa la eliminación de estos archivos raíz, las medidas de mitigación del usuario se ven anuladas de forma sistemática. Borrar las aplicaciones señuelo resulta inútil, ya que el sistema operativo las reinstala de manera automática al poco tiempo.
Para complicar aún más el panorama, la amenaza es capaz de desactivar temporalmente la tienda oficial Google Play con el fin de eludir los protocolos de seguridad integrados, manipulando posteriormente los registros para simular que las descargas se realizaron de forma segura. Salvo para usuarios avanzados con conocimientos en depuración mediante comandos avanzados de desarrollo o flasheo de sistemas operativos alternativos —procedimientos que conllevan el riesgo de inutilizar permanentemente el aparato—, la solución resulta inalcanzable para el consumidor promedio.
Ante la magnitud del problema, firmas como Cubot y Doogee han comenzado a desplegar actualizaciones de emergencia destinadas a mitigar la brecha de seguridad, aunque hasta el momento ninguna de las marcas ha aclarado de qué manera el código no autorizado logró infiltrarse en sus líneas de ensamblaje originales.
About the Author